Se ha descubierto que las aplicaciones de formación aparecen en la computación en la nube activa
Los equipos de seguridad a menudo cambian las aplicaciones vulnerables para realizar demostraciones, capacitación o pruebas internas. Un informe de investigación reciente de Pentera muestra cómo se están colocando dichos entornos en la Internet pública y cómo se utilizan.
La investigación se centra en aplicaciones vulnerables como OWASP Juice Shop, Damn Vulnerable Web Application, Hackazon y programas similares. Estas herramientas se pueden implementar para enseñar codificación de seguridad, respaldar demostraciones de productos o trabajar mano a mano con equipos rojo y azul. Según el informe, se descubrió que muchas de estas aplicaciones se ejecutaban en países predeterminados, estaban mal configuradas y sin acceso adecuado a Internet.
Una vez descubiertas, las aplicaciones brindan a los atacantes acceso directo a la ejecución remota de código. Desde allí, los atacantes pueden adentrarse más en los entornos de nube recopilando credenciales y explotando la identidad asociada y el acceso a las operaciones.
Escanee en busca de entornos de laboratorio expuestos
Noam Yaffe, investigador senior de seguridad de Pentera, comenzó seleccionando diez aplicaciones vulnerables que se sabe que contienen métodos conocidos de ejecución remota de código. Cada solicitud de huella digital se identificó mediante elementos como favicons, títulos de páginas, cadenas de respuesta y rutas URL únicas. Estas huellas dactilares se utilizaron para buscar plataformas públicas de escaneo en línea como Shodan y Censys.
Durante esta fase de descubrimiento se recogieron más de 10.000 materias primas. Siguió un proceso de enriquecimiento, agregando contexto como proveedor de nube, alojamiento, datos DNS inversos y detalles del certificado. Después de la verificación y el análisis, el conjunto de datos final contiene 1.926 solicitudes activas y vulnerables de Internet:
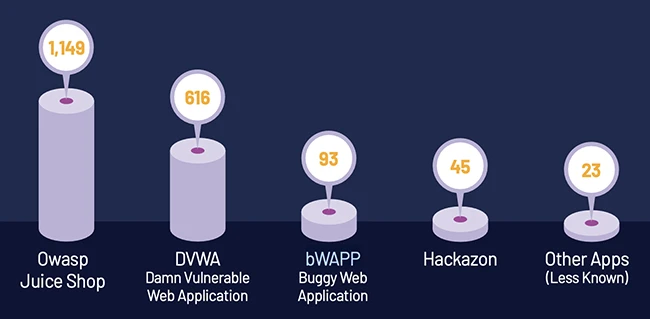
La mayoría de las veces se confirmó que se realizó en grandes plataformas en la nube. Alrededor del 60 por ciento se ejecuta en entornos AWS, Google Cloud o Azure. El resto de los sistemas fueron operados en otras estructuras y se les impidió realizar más pruebas.
De una aplicación vulnerable al acceso a la nube
El informe muestra que el empleo está yendo más allá de la demanda de formación. Se utilizaron herramientas automatizadas para explotar errores conocidos y establecer acciones de código en el host subyacente. Una vez que ha iniciado sesión, el dispositivo consulta los servicios de metadatos de la nube para recuperar información de identidad e identificadores temporales.
En 109 casos, los conjuntos de tokens válidos estaban vinculados a identidades o funciones únicas de la nube. La mayoría de esos puestos tienen permisos generales que permiten el acceso a servicios de almacenamiento, administradores de secretos, registros de contenedores y recursos informáticos. Algunas funciones requieren acceso administrativo a todas las cuentas de la nube.
La investigación también descubrió secretos sobre los sistemas comprometidos, incluidos tokens API, claves de plataforma de mensajería y credenciales de registro de contenedores. En muchos casos, el código fuente confidencial y los datos reales del usuario residen en entornos designados para capacitación o desarrollo.
Pruebas de trabajo duro
La investigación incluye muchos ejemplos que muestran que los fanáticos utilizan estos programas en campañas publicitarias. Se ha descubierto que alrededor del 20 por ciento de los estudiantes de la DVWA tienen artefactos relacionados con el crimen. El más caro es el minero de criptomonedas XMRig configurado para extraer Monero.
Además de la criptominería, el investigador identificó métodos de persistencia diseñados para sobrevivir a los intentos de lavado. Estos incluyen scripts de vigilancia que recuperan archivos eliminados, eliminan otras herramientas y eliminan malware de la competencia. También se descubrieron marcos web y tokens físicos que brindan acceso inmediato a los sistemas comprometidos.
Las herramientas y estructuras encontradas en estos casos mostraron signos de coordinación y reutilización para múltiples propósitos. El informe documenta la entrega de pagos cifrados, la recuperación automática y la gestión de desastres.
Testimonios de clientes internacionales
Varios estudios de caso en el informe destacan aplicaciones de capacitación que se ha descubierto que están vinculadas a clientes de alta tecnología y seguridad. En cada caso, la aplicación vulnerable estaba vinculada a una cuenta en la nube con permisos que le permitían acceder a recursos internos.
Algunos ejemplos son la instalación de bWAPP que se conecta a una cuenta de Google Cloud que permite el acceso al depósito de almacenamiento y los modelos DVWA que se conectan a proyectos de AWS y Google Cloud que permiten la visibilidad de la cuenta pública. Cada versión fue compartida y editada antes de su publicación, según el informe.
Patrones en todos los entornos
Basándose en todos los hallazgos, la investigación apunta a patrones organizativos recurrentes. Los entornos de capacitación y los entornos de prueba a menudo no tienen los mismos métodos de seguimiento, monitoreo y evaluación de materiales que se utilizan en los sistemas de producción. Las credenciales predeterminadas y la configuración de acceso a permisos son comunes en muchos formatos.
El estudio también muestra cómo los recursos de la nube pueden durar mucho tiempo después de que haya finalizado el proyecto inicial. Meses después todavía se puede acceder a las máquinas virtuales diseñadas para exposiciones temporales y galerías con permisos estrictos.
Instrucciones
El informe describe formas prácticas de reducir este tipo de exposición. Estos incluyen mantener un inventario preciso de todos los activos de la nube, aplicar permisos altamente autorizados a entornos que no son de producción y hacer cumplir la gestión del ciclo de vida para detener la ejecución de sistemas temporales.
Otras recomendaciones incluyen cambiar todas las credenciales predeterminadas antes de la implementación, utilizar la supervisión en entornos de formación y comprobar continuamente los servicios descubiertos utilizando métodos de detección en los que confían los piratas informáticos.
Deja una respuesta